RiskMeter
Piattaforma SaaS per valutare, mitigare e monitorare il rischio di security fisica su più sedi aziendali.
- tipo
- Piattaforma SaaS · Security risk management
- ruolo
- Analisi del dominio · Architettura · Sviluppo web e mobile · Infrastruttura · Backup e DR · Gestione operativa
01 · problema
Il punto di partenza.
Le aziende con più sedi gestiscono la security fisica con strumenti scollegati: assessment in fogli di calcolo, procedure in cartelle condivise, scadenze nelle agende dei singoli, incidenti segnalati via email.
Il risultato è una visione frammentata: difficile sapere quale sede è più esposta, quali mitigazioni sono in ritardo e se le procedure sono davvero applicate. Ancora più difficile dimostrarlo durante un audit.
02 · soluzione
Cosa è stato costruito.
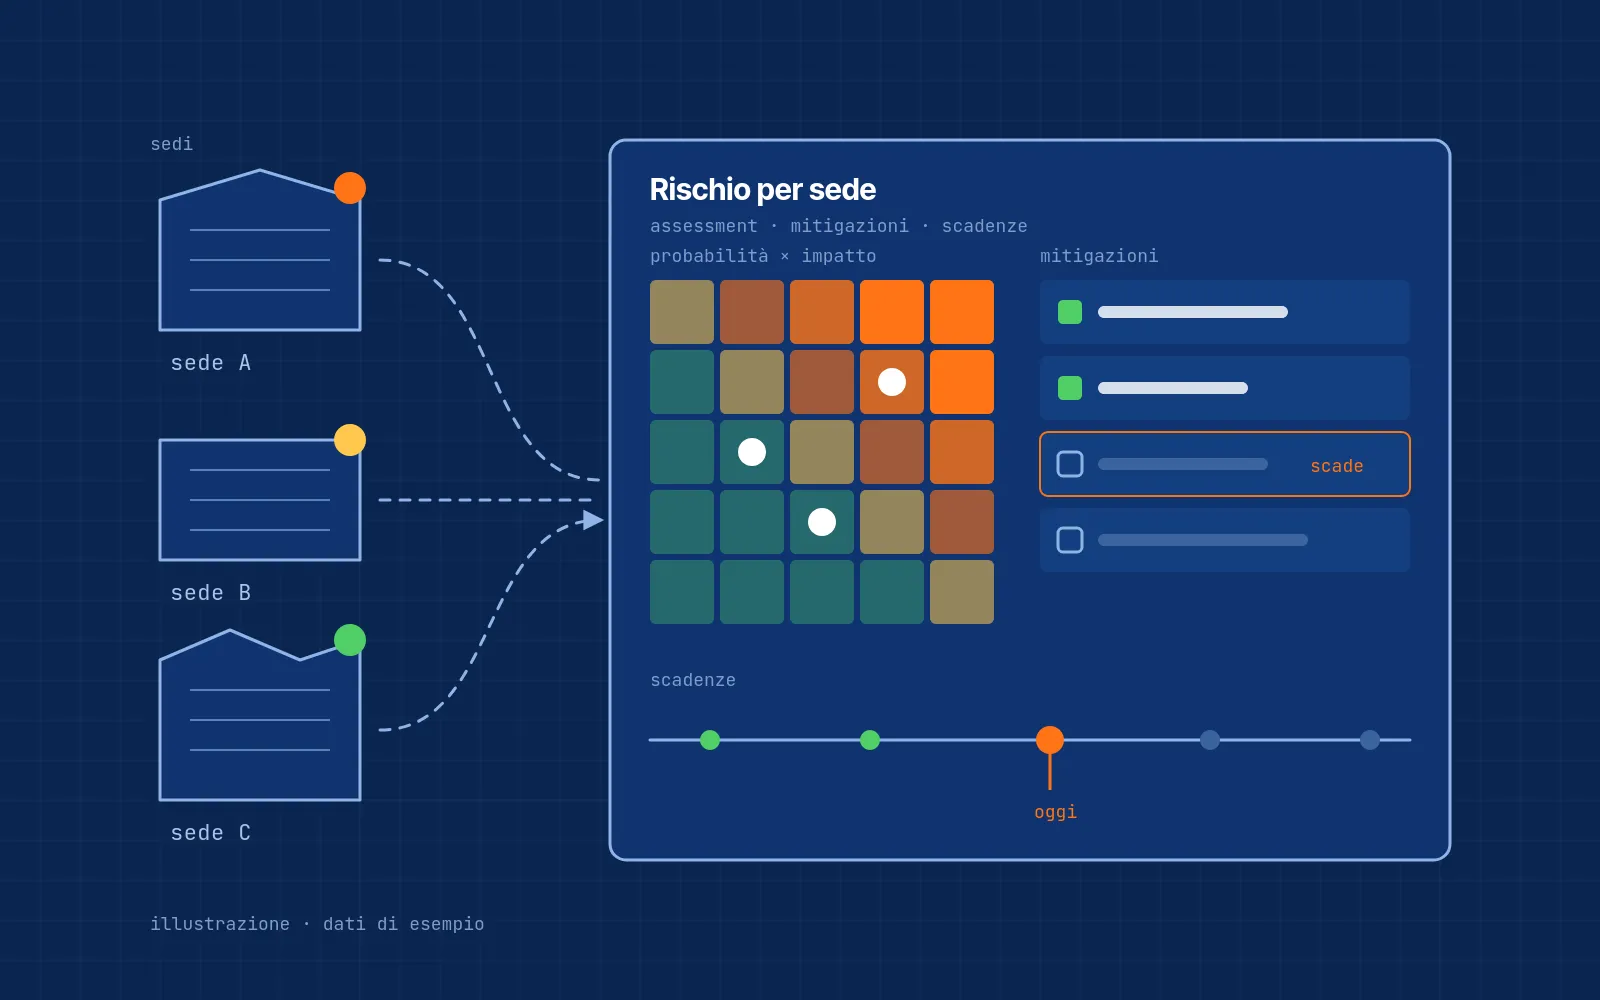
RiskMeter riunisce l’intero ciclo di gestione del rischio in un’unica piattaforma: si valuta ogni sede, si definiscono le mitigazioni, si assegnano responsabilità e scadenze, si documentano procedure e incidenti.
Il rischio diventa un dato confrontabile tra sedi e nel tempo, consultabile da dashboard e verificabile in qualsiasi momento.
- client
- Web appdirezione · sedi
- App mobileoperatori sul campo
- applicazione
- APIregole di business
- Permessiazienda · sede · ruolo
- dominio
- Assessmentrischio per sede
- Mitigazioniscadenze · workflow
- Incidentisegnalazione · analisi
- dati
- Databaserelazionale
- Documentiprocedure · policy
- continuità
- Backup cifratioff-site
- Disaster recoveryprocedure testate
Assessment multi-sede
Valutazioni strutturate per sede, confrontabili e ripetibili nel tempo.
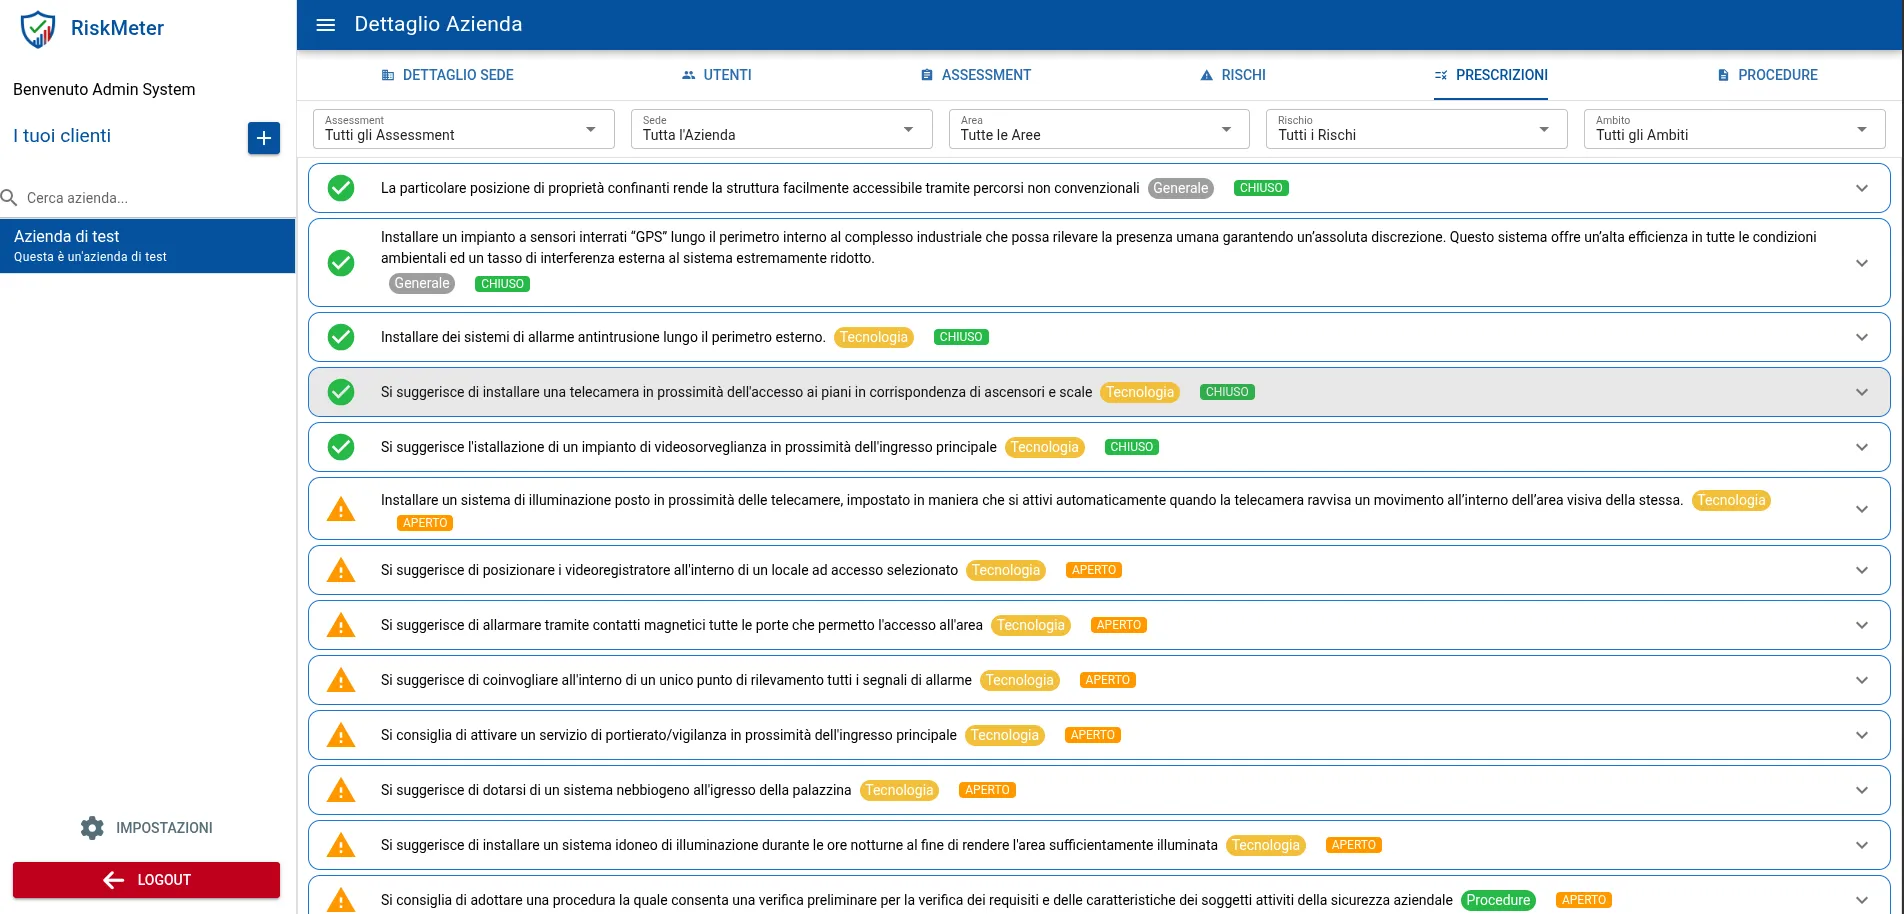
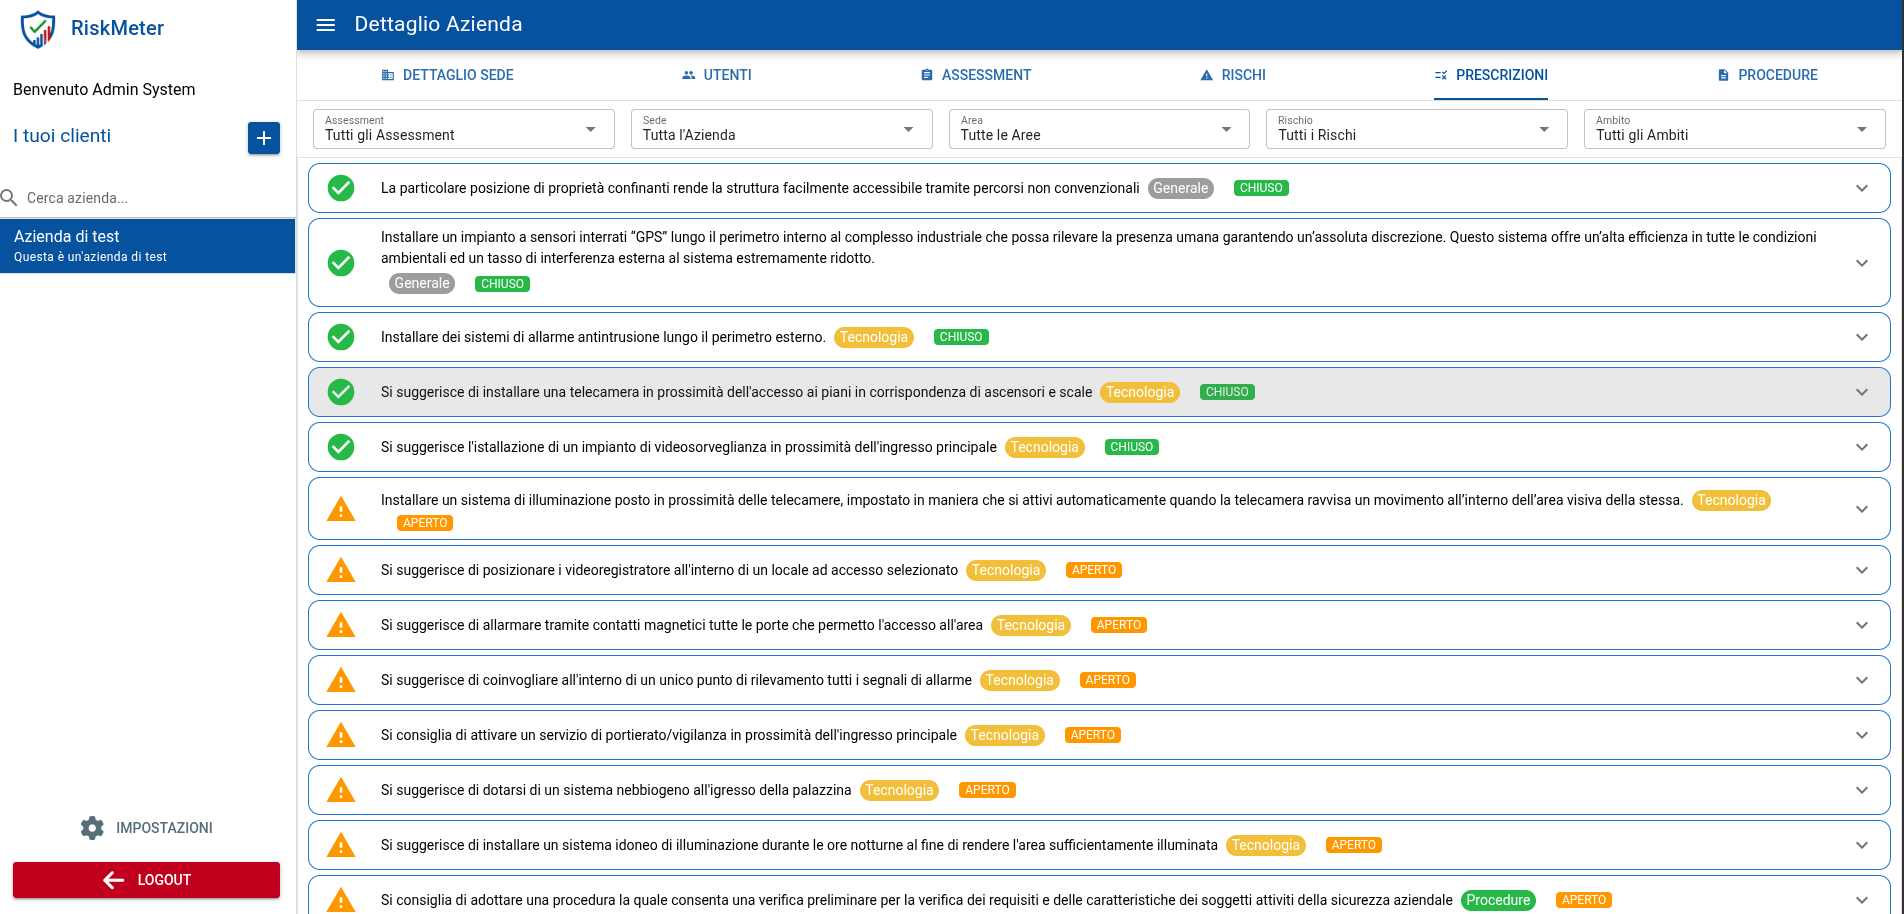
Mitigazioni e scadenze
Azioni correttive con responsabili, priorità, date e stato di avanzamento.
Procedure e policy
Documenti versionati, collegati ai rischi a cui rispondono.
Gestione documentale
Archivio centralizzato con permessi e storico.
Workflow
Flussi di approvazione e notifiche che seguono l’organizzazione reale.
Incident management
Segnalazione, analisi e chiusura degli incidenti, anche da mobile.
Dashboard
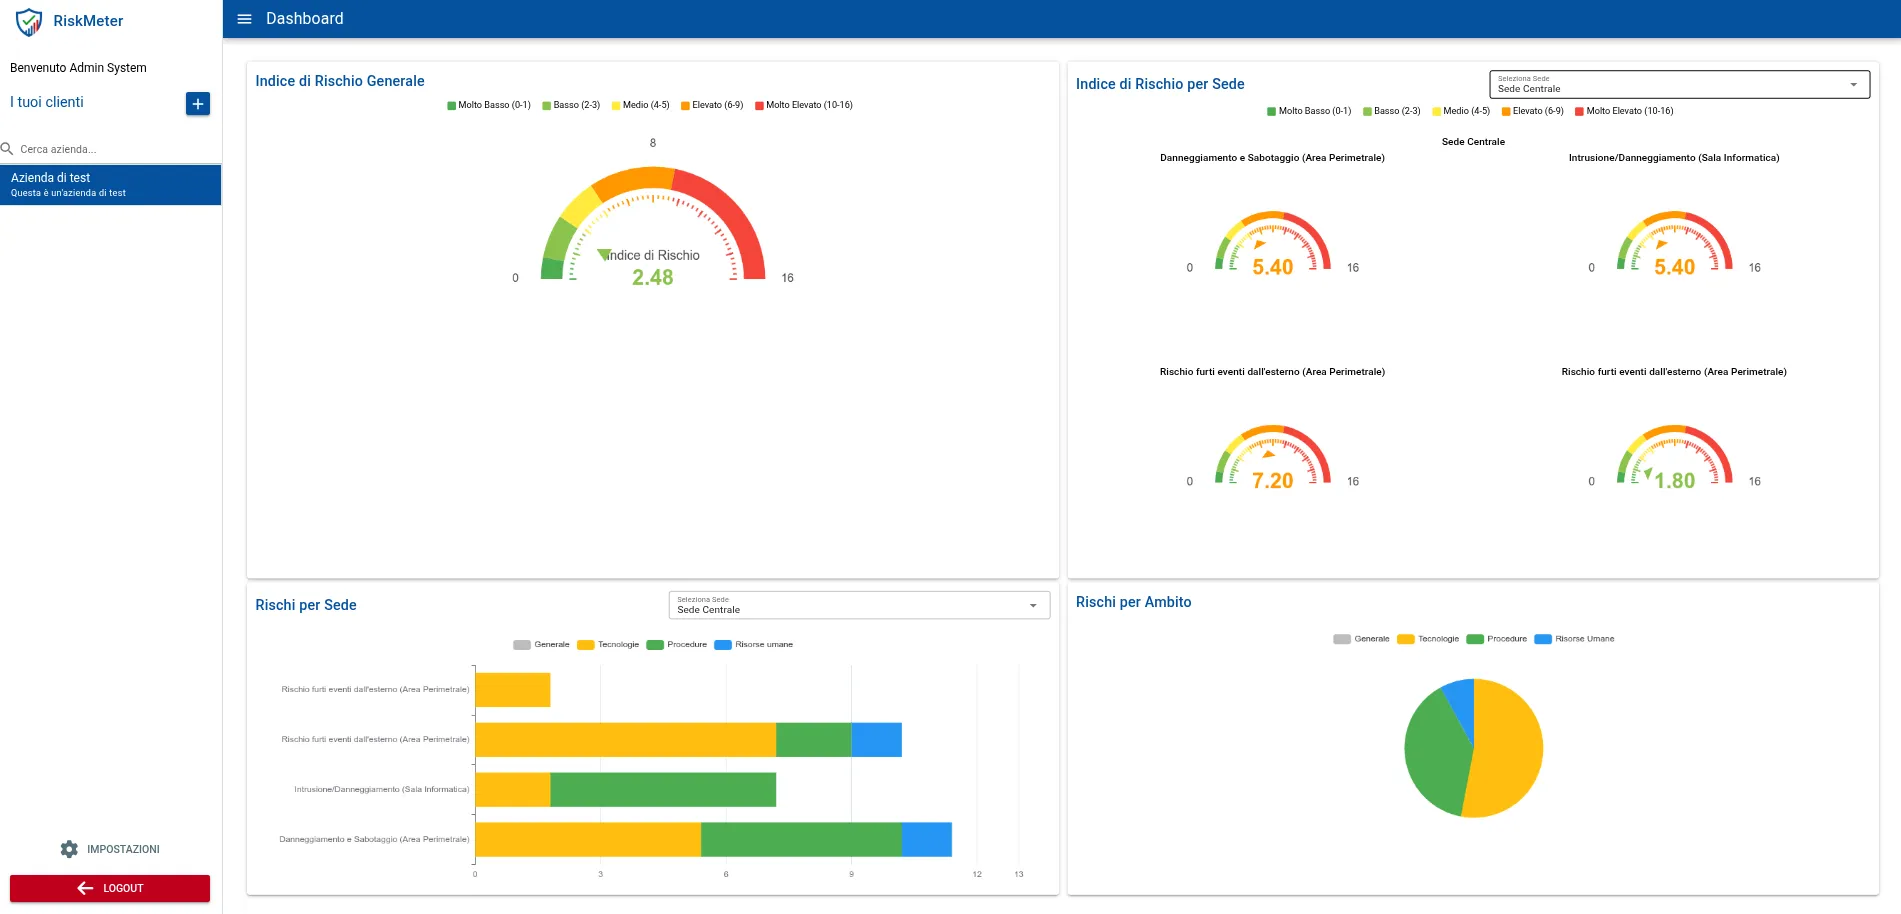
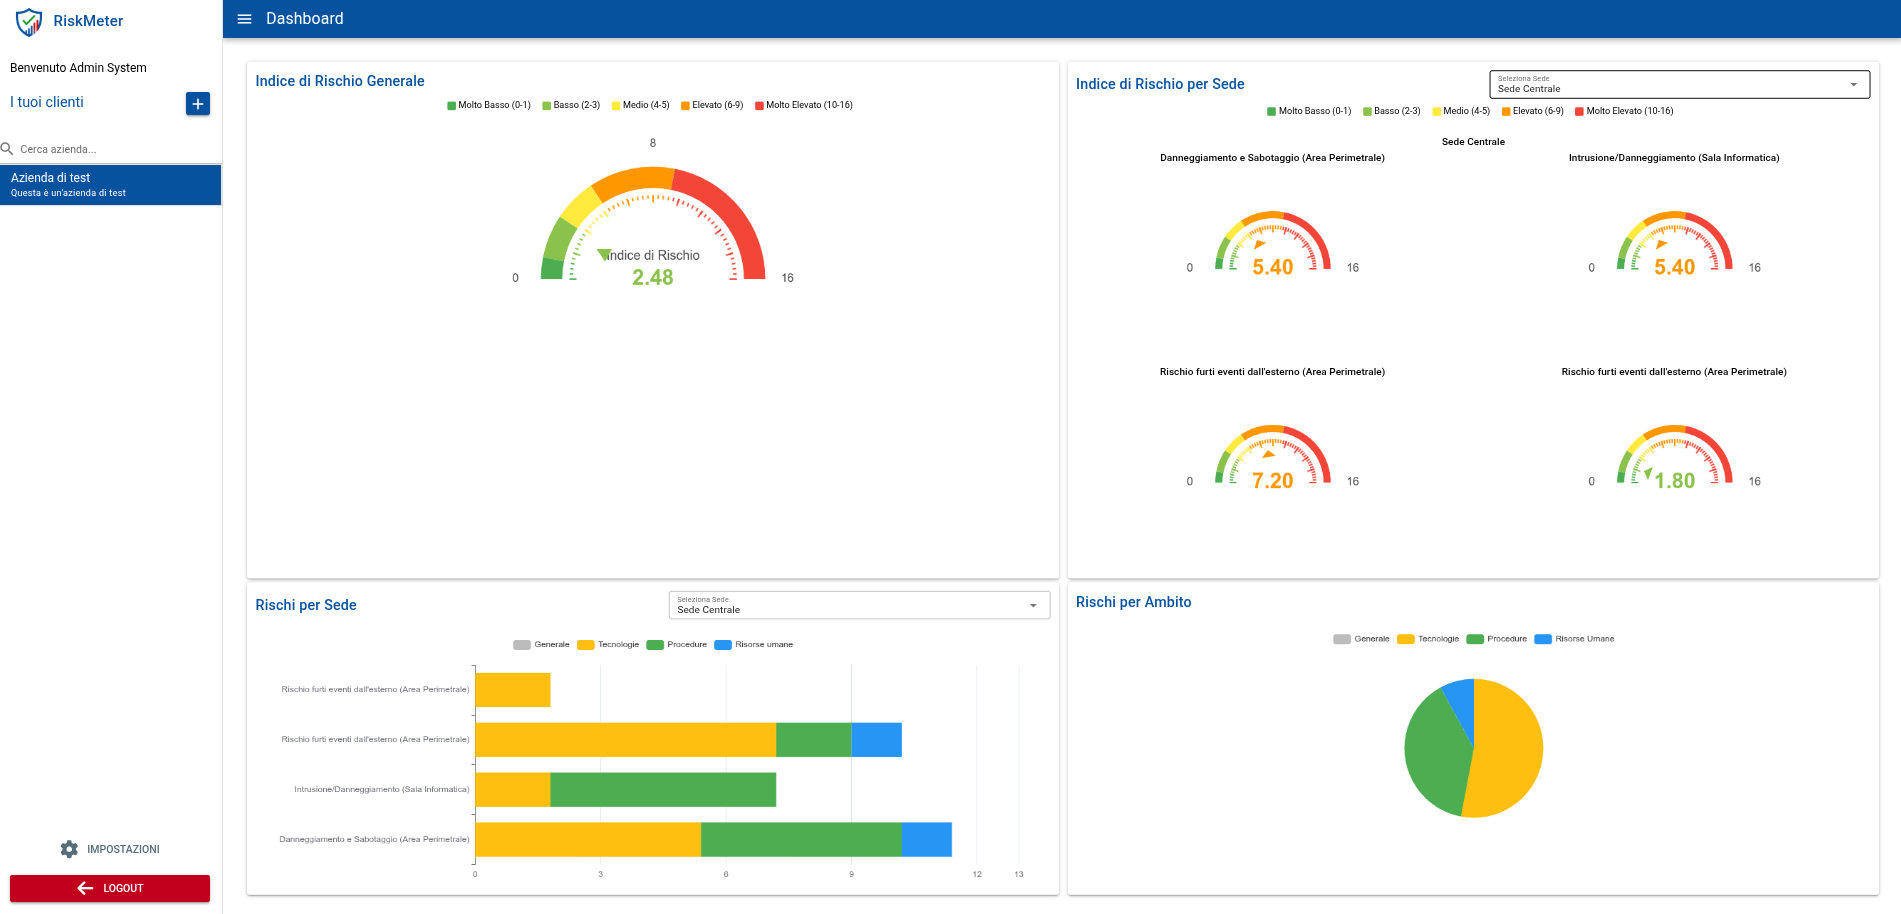
Livello di rischio per sede, mitigazioni aperte, scadenze imminenti.
Permessi granulari
Ruoli e visibilità per azienda, sede e funzione.
03 · complessità tecnica
Dove stava la difficoltà.
- 01
Modello dati del rischio
Rappresentare minacce, vulnerabilità, sedi, mitigazioni e incidenti in modo coerente, così che ogni modifica aggiorni la valutazione complessiva.
- 02
Permessi su più livelli
Gli stessi dati devono essere visibili in modo diverso a direzione security, responsabili di sede e operatori. La logica di autorizzazione è parte del cuore del sistema, non un filtro aggiunto dopo.
- 03
Dati sensibili e continuità
Le informazioni sulla vulnerabilità di una sede sono dati critici. Infrastruttura, backup cifrati e procedure di disaster recovery sono stati progettati insieme all’applicazione.
- 04
Web e mobile sullo stesso dominio
Applicazioni web per la gestione e mobile per chi opera sul campo, con le stesse regole di business e gli stessi permessi.
04 · competenze
Tecnologie e competenze coinvolte.
- software
- infrastruttura
- sicurezza
05 · risultato
Cosa ha prodotto.
- Un unico punto di verità sul rischio di security di tutte le sedi.
- Mitigazioni e scadenze tracciate con responsabili chiari, invece che sparse tra email e fogli di calcolo.
- Documentazione pronta da mostrare in caso di audit, con lo storico delle decisioni.
contatti
Hai un progetto con una complessità simile? Parliamone.
Raccontami in poche righe la situazione. Ti rispondo personalmente, di solito entro un giorno lavorativo, con qualche domanda o una proposta per una prima call.